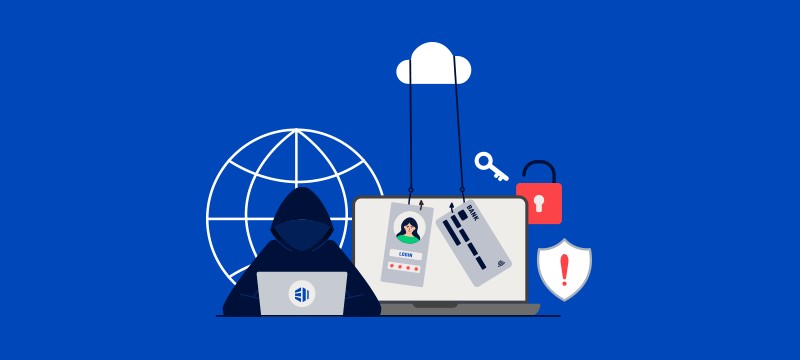
فیشینگ مشکلی است که هنوز حل نشده است. مهاجمان به طور فزایندهای در دور زدن اقدامات امنیتی معمول و فریب دادن حتی محتاطترین کاربران، ماهرتر میشوند و این با سرعت نگرانکنندهای در حال افزایش است.
این روزها ایمیلهای فیشینگ پیامهای خوشامدگویی عمومی یا اشتباهات تایپی ندارند. در عوض، آنها در سرقت رمزهای عبور، دادهها و پول بسیار ماهر هستند، زیرا تکنیکهای آنها شخصیسازی شده، از نظر فنی پیچیده و از نظر روانشناختی جذاب است.
این وبلاگ جدیدترین تاکتیکهای فیشینگ را بررسی میکند و گامهای عملی برای مقابله با آنها، قبل از اینکه هویت، امور مالی یا کسب و کار شما را به خطر بیندازند، ارائه میدهد.
فیشینگ یک استراتژی کلاهبرداری است که در آن یک عامل بدخواه پیامهایی را تحت عنوان یک شخص یا سازمان قابل اعتماد، معمولاً از طریق ایمیل یا سایر برنامههای پیامرسان، ارسال میکند.
برای فریب کاربران ناآگاه و ترغیب آنها به دانلود بدافزار، کلاهبرداران از طریق ایمیلهای فیشینگ، فایلها و لینکهای مخرب را توزیع میکنند.
هدف اکثر حملات فیشینگ، سرقت اطلاعات حساس، مانند اطلاعات ورود به سیستم و دادههای حساب کاربری قربانی است. هنگام تلاش برای دور زدن اقدامات امنیتی، اغلب از نقاط ضعف انسانی استفاده میشود تا شکستن دفاعهای فنی. یک سوءتفاهم رایج وجود دارد که ایمیلهای فیشینگ قانونی هستند.
تدوین یک برنامه موفق برای متوقف کردن، شناسایی و کاهش فیشینگ مستلزم درک چگونگی عملکرد فیشینگ و تاکتیکهای فراوان مورد استفاده در حملات فیشینگ است.
ممکن است موسسه بانکی شما یا سایر نهادهای مورد اعتماد، ایمیلی برای شما ارسال کنند. برخی از موسسات دولتی، از جمله مقامات نظارتی موسسات مالی فدرال، ممکن است فرستنده ایمیل به نظر برسند.
ایمیلها معمولاً شما را از مسائل فوری مطلع میکنند. این موارد ممکن است شامل «نیاز به رسیدگی فوری» یا «لطفاً فوراً در مورد حساب خود با ما تماس بگیرید» باشد. سپس ایمیل از شما میخواهد که برای بازدید از وبسایت موسسه، روی دکمهای کلیک کنید.
یک کلاهبرداری فیشینگ ممکن است شما را به یک وبسایت جعلی که به نظر قانونی میرسد، پیوند دهد. گاهی اوقات از وبسایت شرکت استفاده میشود. در این صورت، یک پنجره پاپآپ فوراً اطلاعات مالی شما را ضبط میکند.
در این صورت، ممکن است از شما خواسته شود اطلاعات حساب خود را بهروزرسانی کنید یا اطلاعات تأیید مانند شماره تأمین اجتماعی، شماره حساب، رمز عبور یا نام خانوادگی یا محل تولد مادرتان را ارائه دهید.

فیشینگ ایمیلی
ایمیلهای فیشینگ رایجترین نوع کلاهبرداری آنلاین هستند. کلاهبرداران با ثبت دامنههای جعلی که به نظر میرسد مشاغل قانونی هستند، قربانیان خود را فریب میدهند تا هزاران درخواست به آنها بدهند.
استفاده از دو حرف در کنار هم برای تشکیل «rn» به جای «m» یکی از نمونههای جایگزینی کاراکتر است که در نامهای دامنه جعلی رایج است. اگر میخواهید ایمیل شما طوری به نظر برسد که از یک کسب و کار معتبر ارسال شده است، گزینه دیگر این است که نام آن کسب و کار را در قسمت محلی آدرس خود قرار دهید.
از آنجایی که این یکی از راههای متعدد برای تشخیص ایمیلهای فیشینگ است، کاربران باید همیشه آدرس ایمیل فرستنده را هر زمان که ایمیلی دریافت میکنند که از آنها میخواهد روی لینکی کلیک کنند یا پیوستی را باز کنند، دوباره بررسی کنند.
فیشینگ هدفمند
مانند سایر حملات فیشینگ، فیشینگ هدفدار از ارتباطات ظاهراً قابل اعتماد برای فریب قربانیان استفاده میکند. با این حال، حملات فیشینگ هدفدار به جای ارسال ارتباطات عمومی به افراد متعدد به امید افتادن در دام، یک شخص یا گروه خاص را هدف قرار میدهند.
مدیران منابع انسانی و فناوری اطلاعات اغلب اهداف محبوبی هستند، زیرا دسترسی بیشتری به منابع سازمانی دارند.
والینگ یک فعالیت با هدف والا است. فیشینگ هدفدار استاندارد، بخش فناوری اطلاعات یا مدیریت را هدف قرار میدهد، در حالی که والینگ، مدیران عامل را هدف قرار میدهد. جعل هویت مدیران ارشد یا مقامات سایر شرکتها ممکن است به مهاجمان کمک کند تا اهداف را به ارائه اطلاعات حساس و ارزشمند ترغیب کنند.
حملات موفقیتآمیز والینگ برای جذب وال به تلاش بیشتری نیاز دارند. در صورت موفقیت، مهاجمان ممکن است از مجوز هدف برای اسپیرفیشینگ اهداف با ارزش بالا بدون هیچ گونه سوءظنی استفاده کنند.
فیشینگ کلون
تلاشهای فیشینگ کلون، علیرغم فقدان پیچیدگی فیشینگ نیزه و والینگ، همچنان بسیار موفق هستند. رایجترین تکنیکهای فیشینگ، همگی بخشی از این استراتژی حمله هستند.
تفاوت اصلی این است که مجرم وانمود نمیکند که یک شخص یا کسب و کار واقعی است. در عوض، آنها از ایمیلهای جعلی که از یک منبع معتبر به دست آوردهاند برای ایجاد یک درخواست جعلی استفاده میکنند.
مهاجم به جای لینک ایمیل اول، آن را به یک لینک جعلی تغییر میدهد که افراد را به یک وبسایت جعلی که شبیه یک وبسایت واقعی است، هدایت میکند. مهاجم میتواند هنگام تایپ رمز عبور کاربر، آن را ببیند.
فیشینگ پاپآپ
حتی با اینکه اکثر مردم مسدودکنندههای پاپآپ را نصب کردهاند، باز هم ممکن است فیشینگ پاپآپ اتفاق بیفتد. هشدارهای کوچکی (پاپآپها) که بازدیدکنندگان هنگام بازدید از یک وبسایت مشاهده میکنند، ممکن است توسط افراد بدخواه به صورت مخرب کدگذاری شده باشند.
استفاده از قابلیت «اعلان» مرورگر وب قربانی، نمونهای از تاکتیکهای فیشینگ پاپآپ جدیدتر است. وقتی کاربر سعی میکند وبسایت را مشاهده کند، یک اعلان مرورگر ظاهر میشود که نشان میدهد میخواهد هشدارها را نشان دهد. کلیک روی «مجاز» یک پنجره پاپآپ باز میکند که با باز شدن، بدافزار نصب میشود.
ویشینگ و اسمیشینگ
در اسمیشینگ و ویشینگ، تلفنهای همراه نقش ایمیل را ایفا میکنند. مهاجمان زمانی از اسمیشینگ استفاده میکنند که پیامهای متنی ارسال میکنند که شبیه ایمیلهای فیشینگ هستند. کلاهبردار از طریق تلفن در یک چت «ویشینگ» با هدف صحبت میکند.
تظاهر به اینکه بازرس یک بانک یا شرکت کارت اعتباری هستید، یک تاکتیک رایج در کلاهبرداریهای ویشینگ است. پس از اطلاعرسانی به قربانیان در مورد نقض حساب، کلاهبردار اطلاعات کارت اعتباری آنها را برای تأیید هویتشان درخواست میکند. گزینه دیگر این است که مجرم از قربانی بخواهد پول را به یک حساب ناشناس واریز کند.
در اینجا روشهای توصیهشدهای ارائه شده است که میتواند به کسبوکارها و کارمندان کمک کند تا تلاشهای فیشینگ را شناسایی کرده و از چالشهای رو به رشد امنیت سایبری جلوگیری کنند .
زبان ایمیل مهم است
تکنیکهای مهندسی اجتماعی از خطاپذیری انسان سوءاستفاده میکنند، به خصوص زمانی که کارگران تحت فشار هستند و به صورت آنی واکنش نشان میدهند. بسیاری از افراد بدون بررسی اصل پیام، از دستورات صاحبان قدرت پیروی میکنند، زیرا به این کار شرطی شدهاند.
همه افراد باید از استراتژیهای فیشینگ زیر آگاه باشند:
سفارش جعلی: ایمیلهای فیشینگ از خدمات پیک تقلید میکنند تا قربانیان را فریب دهند تا وارد وبسایت مهاجم شوند و اطلاعات کاربری خود را ارائه دهند.
هک ایمیلهای تجاری (BEC): کلاهبرداران خود را به عنوان مقامات دولتی قدرتمند جا میزنند تا قربانیان خود را فریب دهند تا کاری را که میخواهند انجام دهند.
فاکتور جعلی: در بسیاری از موارد، مجرمان سایبری از طریق این تماس، پولی را که برای یک تجارت قانونی در نظر گرفته شده است، به دست میآورند.
سوء استفاده از دامنه را بررسی کنید.
نامهای تجاری و دامنههایی که از قبل استفاده میشوند، اغلب توسط مجرمان مورد استفاده قرار میگیرند (به عنوان مثال، amaz0n.com). این مسئولیت تیمهای امنیتی است که به طور منظم نامهای دامنه خود و مهمترین شرکای تجاری خود را رصد کنند تا مشخص شود که آیا از آنها سوءاستفاده میشود یا خیر. پس از شناسایی یک دامنه جعلی، درخواست از ارائه دهنده خدمات دامنه برای حذف سریع آن بسیار مهم است.
مرورگر و نرمافزارهای خود را بهروزرسانی کنید.
مهم نیست از چه سیستم عامل یا مرورگر وبی استفاده میکنید، همیشه باید از جدیدترین نسخه استفاده کنید. سازمانها باید به طور مداوم راهحلهای خود را بهروزرسانی و اصلاح کنند تا در مبارزه با تهدیدات malspam موفقتر باشند. دلیل این امر این است که حملات بدافزارهای جدید و منحصر به فرد دائماً در حال انجام هستند.
کارمندان را آموزش دهید
برای مبارزه با فیشینگ، باید کارکنان را به اتخاذ رویههای ایمن تشویق کنیم. سازمانها باید به همه کارکنان و ذینفعان خود در مورد الگوها و اثرات حملات فیشینگ و همچنین روشهای تضمین رعایت مداوم مقررات، آموزش دهند. این دانش امنیتی مانند یک فایروال عمل میکند که توسط یک شخص اداره میشود.
راهنماهای تصویری و ویدیوهای آموزشی نمونههایی از مطالب جذاب هستند که میتوانند در آموزش مداوم و آموزش آگاهیبخشی مورد استفاده قرار گیرند. هر کارمند باید بداند در صورت دریافت ارتباطی که مشکوک به نظر میرسد، چه کاری باید انجام دهد.
انجام تمرینات فیشینگ
یک کمپین فیشینگ شبیهسازیشده، روشی استاندارد برای بسیاری از شرکتها جهت ارزیابی کارکنانشان است. ممکن است بخش فناوری اطلاعات این تمرینها را دوست نداشته باشد، اما برای اطمینان از اینکه کارکنان آموختههای خود را در عمل به کار میگیرند، ضروری است. به عنوان یک امتیاز، گروهها میتوانند نحوه برخورد با تلاشهای فیشینگ را تمرین کنند.
اطمینان از اینکه تمرینها مؤثر و کاربردی هستند، برای ایجاد انگیزه در پرسنل بسیار مهم است. یک هدف سازنده، مانند تشخیص ایمیلهای فیشینگ، باید راهنمای تلاش شبیهسازیشده برای مقابله با فیشینگ باشد.
شرکتها میتوانند با اعطای پاداش به کارکنانی که با موفقیت رفتار متقلبانه را تشخیص میدهند، تقویت مثبت را در نظر بگیرند.
اقداماتی که در صورت قربانی شدن باید انجام دهید
برای کاهش آسیبهای ناشی از تلاش فیشینگ، باید فوراً اقدام کنید. اقداماتی که باید انجام دهید به شرح زیر است:
رمزهای عبور خود را تغییر دهید
بدون تأخیر، رمزهای عبور تمام حسابهای کاربری که تحت تأثیر قرار گرفتهاند، بهویژه آنهایی که ممکن است در معرض خطر قرار گرفته باشند را تغییر دهید. مطمئن شوید که رمزهای عبور شما قوی و متمایز هستند. یک نرمافزار مدیریت رمز عبور میتواند به شما کمک کند تا تمام رمزهای عبور خود را به خاطر بسپارید.
به بانکها و مراجع ذیصلاح اطلاع دهید.
حتماً با بانک و سایر موسسات مالی خود تماس بگیرید تا آنها را از نقض احتمالی مطلع کنید. آنها میتوانند حسابهای شما را برای هرگونه فعالیت غیرمعمول رصد کنند و به محافظت از داراییهای شما کمک کنند.
حسابهایتان را بررسی کنید
برای جلوگیری از تغییرات یا تراکنشهای غیرمجاز، لطفاً تمام حسابهای خود را بررسی کنید. در صورت مشاهده هرگونه رفتار مشکوک، در اطلاعرسانی به مقامات ذیصلاح تردید نکنید.
فعال کردن احراز هویت دو مرحلهای
احراز هویت دو مرحلهای (2FA) با الزام شما به تأیید هویت خود به روش دوم قبل از دسترسی به حسابهای کاربری، یک لایه امنیتی اضافی به آنها اضافه میکند.
مراقب نشت احتمالی دادهها یا اطلاعات شخصی قابل شناسایی (PII) باشید.
اگر حسابهای کاربری شما هک شدهاند، باید از یک راهکار محافظت در برابر ریسک دیجیتال استفاده کنید تا در دارک وب، سایتهای غیرقانونی یا گروههای مخفی، رمزهای عبور یا اطلاعات شخصی دزدیده شده را جستجو کنید.
از اینترنت جدا شوید.
اگر مشکوک به نصب بدافزار روی دستگاه خود هستید، برای جلوگیری از دسترسی غیرمجاز یا انتقال دادهها، اتصال آن را به اینترنت قطع کنید.
امنیت سایبری دیگر فقط یک انتخاب نیست - بلکه یک ضرورت است. با پیچیدهتر شدن حملات سایبری هر ساله، محافظت از دادهها و شبکههای حساس اکنون برای مشاغل و افراد بسیار مهم است. از محافظت از اطلاعات طبقهبندی شده تجاری گرفته تا محافظت از دادههای مالی شخصی یا مالکیت معنوی، اتخاذ اقدامات قوی در زمینه امنیت سایبری میتواند تفاوت بین ایمنی و خسارات فاجعهبار باشد.
خوشبختانه، پیشرفتهای فناوری ابزارهای قدرتمندی را برای نظارت، شناسایی و جلوگیری از تهدیدات سایبری ارائه میدهد. این مقاله 15 ابزار برتر امنیت سایبری برای سال 2025 را برجسته میکند و ویژگیهای برجسته و کاربردهای عملی آنها را پوشش میدهد تا متخصصان فناوری اطلاعات، مشاغل و افراد بتوانند امنیت دیجیتال خود را بهبود بخشند.
چشمانداز تهدید سایبری که به سرعت در حال تکامل است، نیازمند استراتژیهای پیشرفته است. مجرمان سایبری به طور فزایندهای از تاکتیکهای نوآورانه برای نفوذ به سیستمها استفاده میکنند و روشهای سنتی دیگر برای مبارزه با این تهدیدات کافی نیستند. ابزارهای امنیت سایبری، اقدامات پیشگیرانهای را برای سازمانها و افراد فراهم میکنند تا آسیبپذیریها را شناسایی کنند، خطرات را به حداقل برسانند و دفاع در برابر تهدیدات سایبری رایج مانند فیشینگ، باجافزار و نقض دادهها را تقویت کنند. چه یک کسب و کار کوچک را اداره کنید، چه سیستمهای سازمانی را مدیریت کنید، یا فقط وبگردی کنید، این ابزارها یک قدم جلوتر ماندن را ممکن میسازند.
هیچ ابزار واحدی نمیتواند تمام الزامات امنیت سایبری را برآورده کند، زیرا هر ابزار در محافظت از یک جنبه خاص از امنیت دیجیتال تخصص دارد.
Nmap (نقشه بردار شبکه)
کاری که انجام میدهد: پورتهای باز را کشف میکند، شبکهها را نقشهبرداری میکند و ممیزی امنیتی را ارائه میدهد.
چرا عالی است: متنباز، بسیار متنوع و به طور گسترده برای ارزیابی آسیبپذیری استفاده میشود.
Wireshark
کاری که انجام میدهد: ترافیک شبکه را در سطح میکروسکوپی ضبط و تجزیه و تحلیل میکند.
چرا عالی است: استاندارد صنعتی برای عیبیابی پروتکلهای شبکه و شناسایی ناهنجاریها.
چارچوب Metasploit
کاری که انجام میدهد: یک ابزار تست نفوذ با کتابخانه گستردهای از اکسپلویتها و ماژولها.
چرا عالی است: به متخصصان فناوری اطلاعات کمک میکند تا سیستمها را در برابر آسیبپذیریهای شناخته شده آزمایش کنند.
کالی لینوکس
کارهایی که انجام میدهد: مجموعهای گسترده از ابزارهای تست نفوذ و حسابرسی از پیش نصب شده را ارائه میدهد.
چرا عالی است: در آموزش و تمرین امنیت سایبری برای هکرهای اخلاقی بسیار محبوب است.
Burp Suite
کارهایی که انجام میدهد: امنیت برنامههای وب را برای آسیبپذیریهای رایج مانند تزریق SQL آزمایش میکند.
چرا عالی است: جامع و آسان برای استفاده برای مبتدیان و متخصصان.
Nessus
کارهایی که انجام میدهد: سیستمها و شبکهها را برای یافتن و رفع آسیبپذیریها اسکن میکند.
چرا عالی است: به دلیل گزارشهای دقیق، مورد علاقه متخصصان امنیت است.
Aircrack-Ng
کارهایی که انجام میدهد: پروتکلهای امنیتی Wi-Fi را تجزیه و تحلیل و کرک میکند.
چرا عالی است: برای آزمایش قدرت شبکههای بیسیم مؤثر است.
John The Ripper
کارهایی که انجام میدهد: قدرت رمز عبور را با انجام حملات جستجوی فراگیر آزمایش میکند.
چرا عالی است: سبک، سریع و از بسیاری از فرمتهای رمزگذاری پشتیبانی میکند. ۹. هشکت
چه کاری انجام میدهد: سرعت بخشیدن به شکستن هش با استفاده از پردازندههای گرافیکی (GPU).
چرا عالی است: همهکاره است و به طور مداوم به عنوان یکی از سریعترین ابزارهای بازیابی رمز عبور رتبهبندی میشود.
TheHarvester
چه کاری انجام میدهد: اطلاعات ارزشمندی در مورد یک سازمان، مانند ایمیلها و آسیبپذیریها را جمعآوری میکند.
چرا عالی است: برای هوش متنباز در تست نفوذ ضروری است.
OWASP ZAP (Zed Attack Proxy)
چه کاری انجام میدهد: به طور خودکار برنامههای وب را برای یافتن آسیبپذیریها اسکن میکند.
چرا عالی است: متنباز و مناسب برای مبتدیان.
۱۲. Splunk
چه کاری انجام میدهد: دادههای دستگاه را برای بینشهای بلادرنگ و تشخیص تهدید جمعآوری و تجزیه و تحلیل میکند.
چرا عالی است: ابزاری قدرتمند برای مدیریت اطلاعات امنیتی و رویدادها (SIEM).
۱۳. Elasticsearch
چه کاری انجام میدهد: یک موتور جستجو و تجزیه و تحلیل ایدهآل برای مدیریت گزارشها و شکار تهدید.
چرا عالی است: برای مقیاسپذیری و سرعت ساخته شده است.
مجموعه Sysinternals
کارهایی که انجام میدهد: عیبیابی و تحلیل سیستمهای ویندوز.
چرا عالی است: دهها ابزار مانند Process Explorer و Autoruns ارائه میدهد.
KeePass
کارهایی که انجام میدهد: مدیریت ایمن رمزهای عبور.
چرا عالی است: رایگان، سبک و متنباز.
Nmap (نقشهکش شبکه)
یک ابزار متنباز قوی برای کشف شبکه و ممیزی امنیتی.
ویژگیهای کلیدی و موارد استفاده:
شناسایی میزبانهای فعال (آدرسهای IP و MAC).
تشخیص سرویسهای در حال اجرا (مانند HTTP، SSH، FTP).
اسکن پورت را برای شناسایی پورتهای باز انجام میدهد.
سیستم عاملهای روی دستگاههای هدف را تعیین میکند.
اسکن آسیبپذیریهای شناخته شده.
Wireshark
آنالیزور پروتکل محبوب برای ضبط و تحلیل ترافیک شبکه.
ویژگیهای کلیدی و موارد استفاده:
عیبیابی مشکلات اتصال شبکه.
تحلیل محتوای بستهها برای درک ارتباطات برنامه. فعالیتهای مخرب مانند بدافزار را رصد میکند. تجزیه و تحلیلهای قانونی را برای تحقیقات حادثه انجام میدهد.
متااسپلویت
یک چارچوب تست نفوذ بسیار مؤثر با یک کتابخانه گسترده از اکسپلویتها.
ویژگیهای کلیدی و موارد استفاده:
آسیبپذیریها را آزمایش میکند.
اکسپلویتهای سفارشی برای آسیبپذیریهای جدید توسعه میدهد.
بارهای دادهای مانند بدافزار یا پوستههای معکوس را ارائه میدهد.
دسترسی پس از اکسپلویت را مدیریت میکند.
کالی لینوکس
یک سیستم عامل لینوکس مبتنی بر دبیان که برای تست نفوذ و ممیزی طراحی شده است.
ویژگیهای کلیدی و موارد استفاده:
ارزیابیهای امنیتی جامع.
آسیبپذیریهای سیستم را شناسایی میکند.
تحقیقات پزشکی قانونی دیجیتال را انجام میدهد.
ممیزیهای شبکه بیسیم را انجام میدهد.
بورپ سوئیت
یک پلتفرم ضروری برای تست امنیت برنامههای وب.
ویژگیهای کلیدی و موارد استفاده:
آسیبپذیریهایی مانند تزریق SQL و XSS را شناسایی میکند.
درخواستها/پاسخهای HTTP را رهگیری و اصلاح میکند.
برنامههای وب را برای یافتن آسیبپذیریهای شناخته شده اسکن میکند.
نسوس
یک اسکنر آسیبپذیری تجاری مورد اعتماد تیمهای امنیتی در سراسر جهان.
ویژگیهای کلیدی و موارد استفاده:
اسکن آسیبپذیری سیستم و شبکه را انجام میدهد.
ارزیابی انطباق با استانداردهای امنیتی.
اولویتبندی خطرات تهدید برای کاهش آنها.
Aircrack-Ng
یک مجموعه تخصصی برای تست نفوذ شبکههای بیسیم.
ویژگیهای کلیدی و موارد استفاده:
شناسایی و نقشهبرداری از شبکههای بیسیم.
شکستن رمزهای عبور WEP و WPA/WPA2.
نظارت بر ترافیک بیسیم برای فعالیتهای مشکوک.
John The Ripper
یک ابزار سریع و انعطافپذیر برای شکستن رمز عبور.
ویژگیهای کلیدی و موارد استفاده:
شکستن رمزهای عبور با استفاده از تکنیکهایی مانند حملات دیکشنری و brute-force.
بازیابی رمزهای عبور فراموش شده.
بررسی قدرت رمز عبور.
Hashcat
این ابزار که به دلیل سرعت و شتاب GPU شناخته شده است، برای شکستن رمز عبور ایدهآل است.
ویژگیهای کلیدی و موارد استفاده:
شکستن MD5، SHA-1، NTLM و موارد دیگر.
بازیابی رمزهای عبور گم شده یا فراموش شده.
قدرت هشهای رمز عبور را بررسی میکند.
TheHarvester
ابزاری برای جمعآوری اطلاعات که برای فعالیتهای شناسایی طراحی شده است.
ویژگیهای کلیدی و موارد استفاده:
ایمیلهای کارمندان، زیر دامنهها و جزئیات سازمان را جمعآوری میکند.
از مهندسی اجتماعی و تست نفوذ پشتیبانی میکند.
آدرسهای ایمیل را جمعآوری میکند (فقط برای اهداف مجاز).
OWASP ZAP (Zed Attack Proxy)
یک اسکنر امنیتی متنباز برای برنامههای وب.
ویژگیهای کلیدی و موارد استفاده:
تست امنیت وب را به صورت دستی و خودکار انجام میدهد.
درخواستها و پاسخهای HTTP را رهگیری و ویرایش میکند.
اسکنهای فعال و غیرفعال برنامهها را انجام میدهد.
Splunk
یک پلتفرم پیشرو برای SIEM (مدیریت اطلاعات و رویدادهای امنیتی).
ویژگیهای کلیدی و موارد استفاده:
گزارشهای امنیتی را از IDS، فایروالها و سرورها جمعآوری و تجزیه و تحلیل میکند.
تهدیدات را به صورت بلادرنگ شناسایی و کاهش میدهد. بررسی حوادث و تضمین گزارش انطباق.
Elasticsearch
یک موتور جستجوی متنباز مقیاسپذیر، ایدهآل برای شکار تهدید و مدیریت گزارشها.
ویژگیهای کلیدی و موارد استفاده:
جمعآوری و تجزیه و تحلیل گزارشها از برنامهها، دستگاهها و سرورها.
امکان بررسی تهدید از طریق جستجوهای گسترده داده را فراهم میکند.
تشخیص تهدید در زمان واقعی را با تجزیه و تحلیل عمیق دادهها بهبود میبخشد.
مجموعه Sysinternals
مجموعهای از ابزارها برای عیبیابی و تجزیه و تحلیل سیستمهای ویندوز.
ویژگیهای کلیدی و موارد استفاده:
تشخیص مشکلات سیستم.
نظارت و کنترل فرآیندهای سیستم.
تجزیه و تحلیل فعالیت سیستم فایل برای شناسایی خطرات.
بررسی وضعیت امنیتی محیطهای ویندوز.
KeePass
یک مدیر رمز عبور متنباز که برای مدیریت ایمن رمز عبور طراحی شده است.
ویژگیهای کلیدی و موارد استفاده:
رمزهای عبور را به طور ایمن ذخیره و سازماندهی میکند.
رمزهای عبور قوی و تصادفی ایجاد میکند.
قابلیت تایپ خودکار را برای فرمهای وب ارائه میدهد.
رمزهای عبور را در صورت نیاز به طور ایمن به اشتراک میگذارد.
ادغام ابزارهای امنیت سایبری در فعالیتهای روزانه شما در ابتدا میتواند طاقتفرسا به نظر برسد، اما چند مرحله میتواند این فرآیند را ساده کند. با شناسایی آسیبپذیرترین حوزههای خود شروع کنید - این میتواند امنیت شبکه، رمزگذاری دادهها یا مدیریت رمز عبور کارمندان باشد. سپس، ابزارهایی را که برای هدف قرار دادن آن نقاط ضعف طراحی شدهاند، پیادهسازی کنید.
نکات پایانی
فیشینگ به یک تاکتیک پیچیده جرایم سایبری تبدیل شده است که روانشناسی و فناوری را با هم ترکیب میکند. شما میتوانید مانند دشمنان نوآوری کنید. میتوانید با آموزش، احتیاط و انجام اقدامات پیشگیرانه، احتمال قربانی شدن را کاهش دهید.
آشنایی با فناوری برای مقابله با فیشینگ کافی نیست؛ شما باید هوشیار، محتاط و کاملاً آماده باشید. هوشیار ماندن بهترین محافظت است، چه شما فردی باشید که سعی در ایمنسازی اطلاعات شخصی خود دارید و چه یک کسبوکار که داراییهای ضروری خود را ایمن میکند.




 دیگه نگو شام چی بپزم !! ○مجله آشپزی شکمو○
مشاهده
 وبلاگ اطلاعات عمومی