 سایت داری؟ میخوای از اخبار سئو و گوگل عقب نمونی؟ تلگرام منو فالو کن
 دیگه نگو شام چی بپزم !! ○مجله آشپزی شکمو○
 قالب های خاص سنگ مصنوعی
 خرید حضوری و مطمئن ارز دیجیتال
ساختن یک استارتاپ همیشه یک فرآیند یادگیری است، چه یک کارآفرین جدید باشید و چه در گذشته دهها کسبوکار راهاندازی کرده باشید. هر کسبوکاری موانع و چالشهای خاص خود را دارد، بنابراین هیچ دو استارتاپی تجربه یکسانی در زمینه تأمین مالی، توسعه محصول، جذب مشتری یا سایر جنبههای راهاندازی یک شرکت ندارند.
به عنوان بنیانگذار یک استارتاپ، شما دائماً با اولویتهای متعددی، از توسعه محصول گرفته تا نفوذ در بازار، دست و پنجه نرم میکنید. اما یک جنبه وجود دارد که هرگز نباید از قلم بیفتد: امنیت اطلاعات. اینجاست که ISO/IEC 27001 ، به ویژه برای استارتاپهای SaaS، بسیار مهم میشود. این وبلاگ قصد دارد شما را در مسیر اخذ گواهینامه ISO 27001 راهنمایی کند و اهمیت آن را در انطباق با الزامات استارتاپ و اینکه چگونه میتواند برای کسب و کار شما تغییر دهنده بازی باشد، برجسته کند.
ISO 27001 یک استاندارد جهانی شناخته شده برای مدیریت امنیت اطلاعات است. این استاندارد چارچوبی برای ایجاد، پیادهسازی، نگهداری و بهبود مستمر یک سیستم مدیریت امنیت اطلاعات (ISMS) فراهم میکند. برای استارتاپهای SaaS، که در آنها امنیت دادهها از اهمیت بالایی برخوردار است، رعایت ISO 27001 میتواند وضعیت امنیتی شما را به میزان قابل توجهی تقویت کند.
در چشمانداز دیجیتال امروز، نقض دادهها نه تنها از نظر مالی، بلکه از نظر اعتماد مشتری و اعتبار برند نیز پرهزینه هستند. گواهینامه ISO 27001 برای استارتاپها، به ویژه شرکتهای SaaS، چیزی بیش از یک گزینه برای رعایت قوانین استارتاپی است؛ این یک تعهد به حفاظت از دادههای حساس است. این گواهینامه میتواند اعتبار شما را به میزان قابل توجهی افزایش دهد و به مشتریان و سرمایهگذاران بالقوه نشان دهد که شما امنیت را در مقیاس جهانی جدی میگیرید.
ISO 27001 استاندارد بینالمللی برای سیستم مدیریت امنیت اطلاعات (ISMS) است. این استاندارد اغلب توسط خریداران سازمانی اروپایی و جهانی مورد نیاز است و برخلاف SOC 2، منجر به صدور گواهینامه رسمی از یک نهاد معتبر میشود. استارتآپها میتوانند با استفاده مجدد از بسیاری از شواهد مشابه جمعآوریشده برای SOC 2، تعریف دقیق دامنه و اجرای ممیزی داخلی و بررسی مدیریت مورد نیاز قبل از ممیزی صدور گواهینامه، به طور مؤثر گواهینامه خود را صادر کنند.
ایزو ۲۷۰۰۱ یک استاندارد جهانی شناخته شده برای مدیریت امنیت اطلاعات است. در هسته آن، سیستم مدیریت امنیت اطلاعات یا ISMS قرار دارد که مجموعهای مستند از سیاستها، فرآیندهای ریسک و کنترلهایی است که شما آنها را اجرا و به طور مداوم بهبود میدهید. این موضوع کمتر در مورد یک چک لیست ثابت و بیشتر در مورد اثبات داشتن یک سیستم زنده برای شناسایی خطرات و برخورد با آنها است، به همین دلیل است که خریداران بین المللی به آن اعتماد دارند.
سیستم مدیریت امنیت اطلاعات (ISMS) یک رویکرد سیستماتیک و ساختاریافته برای مدیریت اطلاعات حساس شرکت است تا امنیت آن حفظ شود. این سیستم شامل مجموعهای از سیاستها، رویهها، کنترلهای فنی و فیزیکی برای محافظت از یکپارچگی، محرمانگی و در دسترس بودن اطلاعات است.
مدیریت ریسک : شناسایی و ارزیابی ریسکهای مربوط به اطلاعات سازمان و اجرای مناسبترین اقدامات کاهش ریسک.
سیاستها و رویهها : تدوین و مستندسازی سیاستها و رویههای امنیت اطلاعات که عملکرد و مدیریت سیستمهای فناوری اطلاعات و رفتار پرسنل را هدایت میکند.
مدیریت داراییها : شناسایی داراییهای اطلاعاتی و تعریف مسئولیتهای حفاظتی مناسب.
کنترل دسترسی : اطمینان از اینکه فقط پرسنل مجاز به سیستمهای اطلاعاتی و دادهها دسترسی دارند.
امنیت فیزیکی و محیطی : محافظت از زیرساختهای فیزیکی فناوری اطلاعات و ذخیرهسازی دادهها در برابر دسترسی غیرمجاز، آسیب و دخالت.
امنیت عملیات : تضمین عملکرد ایمن تأسیسات پردازش اطلاعات.
امنیت ارتباطات : حفاظت از امنیت اطلاعات در شبکهها و امکانات پردازش اطلاعات پشتیبان آن.
مدیریت حوادث : آمادهسازی و پاسخگویی به حوادث امنیت اطلاعات به روشی سیستماتیک برای به حداقل رساندن تأثیر آنها.
مدیریت تداوم کسبوکار : حفظ و بازیابی قابلیتهای پردازش اطلاعات در حین و پس از اختلالات.
انطباق با استانداردهای استارتآپ : اطمینان از اینکه ISMS با سیاستهای امنیتی اعلامشده و قوانین و مقررات مربوط به یک شرکت نوپا مطابقت دارد.
محافظت از اطلاعات : در برابر انواع تهدیدها، برای اطمینان از تداوم کسبوکار، به حداقل رساندن ریسک کسبوکار و به حداکثر رساندن بازگشت سرمایه و فرصتهای کسبوکار.
ایجاد تابآوری : اطمینان از اینکه سازمان برای تهدیداتی مانند حملات سایبری، نشت دادهها و سایر حوادث امنیتی آماده است و میتواند به آنها پاسخ دهد.
تضمین انطباق : با الزامات مختلف قانونی، نظارتی و قراردادی در مورد حفاظت از دادهها و حریم خصوصی.
بهبود مستمر : ISMS یک سیستم ایستا نیست، بلکه سیستمی است که شامل ارزیابی و سازگاری مستمر برای مدیریت تهدیدها و تغییرات جدید در سازمان، به ویژه با رشد و توسعه استارتاپ، میشود.
گام نهادن در مسیر ISO 27001 در یک محیط استارتاپی مانند آماده شدن برای یک سفر هیجانانگیز است. این امر نیازمند استراتژی، تعهد و یک نقشه راه روشن است. بیایید آن را به طور خلاصه بررسی کنیم:
قبل از اینکه مسیر خود را ترسیم کنید، باید نقطه شروع خود را بدانید . انجام یک ارزیابی اولیه از وضعیت فعلی امنیت اطلاعات استارتاپ شما کلیدی است. این به معنای انگشت گذاشتن روی شکافها و نقاط ضعف نیست؛ بلکه به معنای نگاهی صادقانه و جامع به جایگاه شماست. چه اقدامات امنیتی در حال حاضر انجام میدهید؟ نقاط آسیبپذیر کجا هستند؟ این ارزیابی سنگ بنای سفر ISO 27001 شما است. آن را به عنوان پایه گذاری یک قلعه برای محافظت از دادههای خود در نظر بگیرید.
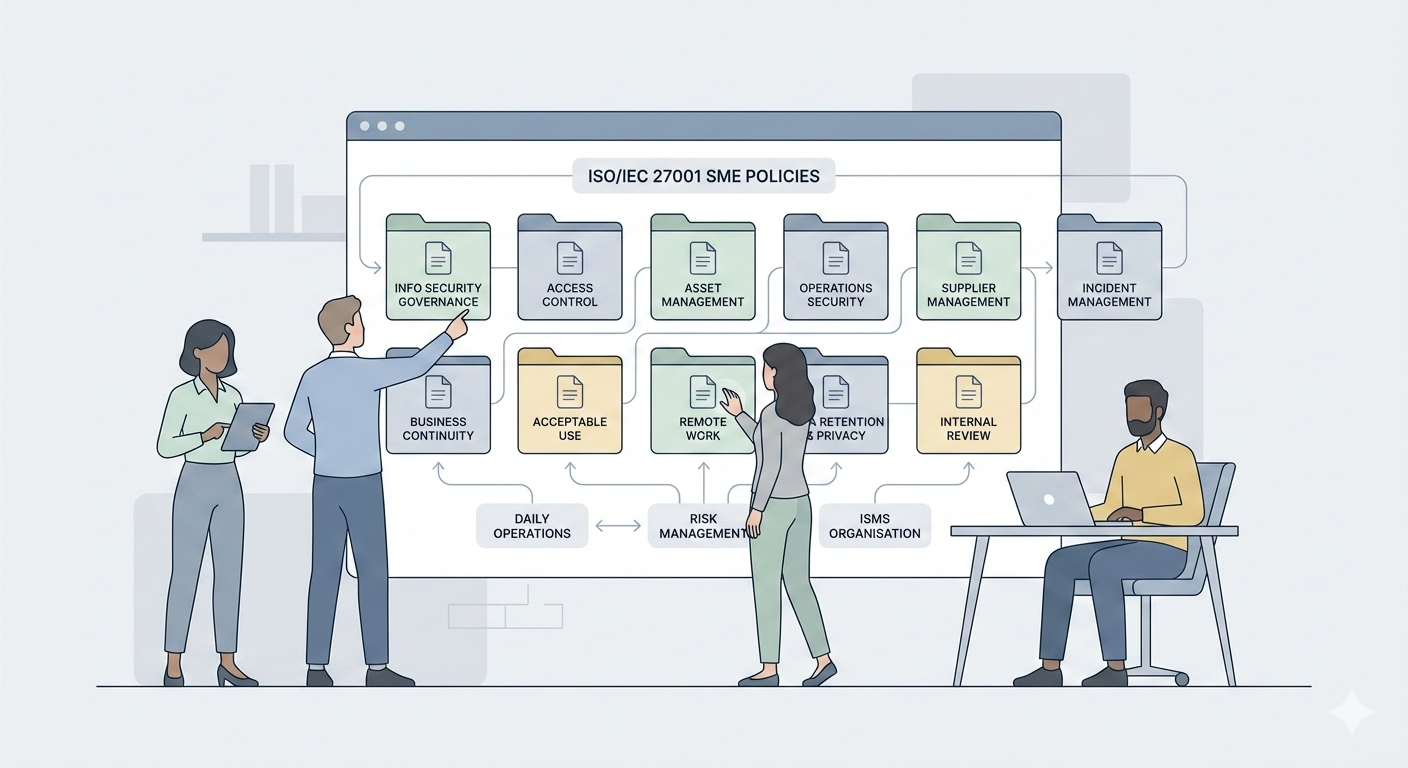
وقتی تصویر روشنی از وضعیت فعلی خود دارید، گام بعدی تدوین یک برنامه ساختارمند برای انطباق استارتاپ با استاندارد ISO 27001 است. اینجاست که یافتههای ارزیابی خود را به گامهای عملی تبدیل میکنید. تهیه این نقشه راه یک کار تیمی نیست، بلکه یک ماراتن تیمی است. ذینفعان کلیدی را درگیر کنید، اهداف را همسو کنید و اهداف واقعبینانه و قابل اندازهگیری تعیین کنید. این طرح باید ستاره راهنمای شما باشد و استارتاپ شما را به سمت گواهینامه ISO 27001 هدایت کند.
با داشتن یک برنامه، وقت آن است که آستینهایتان را بالا بزنید و شروع به کار کنید. پیادهسازی یک سیستم مدیریت امنیت اطلاعات (ISMS) در یک محیط استارتاپی میتواند چالشبرانگیز اما هیجانانگیز باشد. در اینجا، چابکی متحد شماست. با ایجاد سیاستهای امنیتی اصلی، تعریف فرآیندهای واضح و تنظیم کنترلها شروع کنید. این مرحله در مورد تبدیل تئوری به عمل است. به یاد داشته باشید، یک ISMS مؤثر، ثابت و تغییرناپذیر نیست؛ بلکه پویا است و با رشد استارتاپ شما و چشمانداز همواره در حال تغییر تهدیدات سایبری، تکامل مییابد.
هیچ سیستم مدیریت امنیت اطلاعات (ISMS) بدون حمایت و درک تیم شما نمیتواند موفق باشد. اینجاست که آموزش و آگاهیرسانی نقش خود را ایفا میکنند. این فقط مربوط به برگزاری کارگاهها یا به اشتراک گذاشتن کتابچههای راهنما نیست؛ بلکه مربوط به ادغام امنیت در تار و پود فرهنگ استارتاپ شماست. اطمینان حاصل کنید که هر کارمند، از کارآموزان گرفته تا مدیران، اهمیت استانداردهای ISO 27001 و نقش خود در حفظ آنها را درک میکند. محیطی را پرورش دهید که در آن امنیت وظیفه همه باشد و شیوههای خوب به طبیعت دوم تبدیل شوند.
مسیر اخذ گواهینامه ISO 27001 میتواند چالش برانگیز باشد، به خصوص برای استارتآپهایی که منابع محدودی دارند . با این حال، این چالشها را میتوان کاهش داد:
محدودیت منابع : از فناوری بهره ببرید و در صورت امکان از اتوماسیون استفاده کنید تا بهرهوری را به حداکثر برسانید.
شکاف تخصصی : استخدام یک ممیز ISO 27001 برای استارتآپها را در نظر بگیرید. آنها میتوانند راهنمایی و تخصص لازم را برای طی کردن فرآیند صدور گواهینامه ارائه دهند.
مقاومت فرهنگی : فرهنگ امنیت را از بالا به پایین پرورش دهید. وقتی رهبری، امنیت را در اولویت قرار میدهد، این فرهنگ در سراسر شرکت جاری میشود.
ایزو ۲۷۰۰۱ فقط یک گواهینامه نیست؛ بلکه یک سرمایهگذاری استراتژیک در آینده استارتاپ شماست. پیادهسازی ایزو ۲۷۰۰۱ برای استارتاپها کار کوچکی نیست. این امر نیاز به یک رویکرد دقیق، فداکاری تزلزلناپذیر و تعهد تیمی دارد. اما نتیجه آن بسیار زیاد است. شما فقط از دادهها محافظت نمیکنید، بلکه در حال ایجاد یک پایه انعطافپذیر و قابل اعتماد برای آینده استارتاپ خود هستید.




 ابزار آلات و رنگ های شمع سازی
مشاهده
 وبلاگ اطلاعات عمومی
 مطلب مرتبط
آموزش Communication در هوانوردی